Konfiguracja automatycznego odszyfrowywanie dysków
Przedstawione treści nie stanowią porady profesjonalnej. Opublikowane materiały mają wyłącznie charakter informacyjny i edukacyjny. Korzystasz z nich na własną odpowiedzialność. Przed wprowadzeniem jakichkolwiek zmian w systemie bezwzględnie wykonaj kopię zapasową dowiedź się więcej
Serwer domowy z uwagi na możliwość fizycznej kradzieży powinien posiadać zaszyfrowany cały system i wszystkie dane
poprzez LUKS. Tracimy sprzęt, ale nikt nie uzyska dostępu do naszych danych. Szyfrowanie danych jest bardzo
ważne, ale w codziennej pracy o tyle kłopotliwe, że należy wprowadzić hasło za każdym razem po uruchomieniu naszego
domowego serwera. Można to zautomatyzować w bezpieczny sposób korzystając z założenia, że dopóki serwer domowy
znajduje się w naszej sieci domowej jest bezpieczny - a więc wtedy system powinien uruchomić się automatycznie.
Powinien również pozostać zaszyfrowany i czekać na wprowadzenie hasła, gdy znajdzie się po za siecią domową.
W
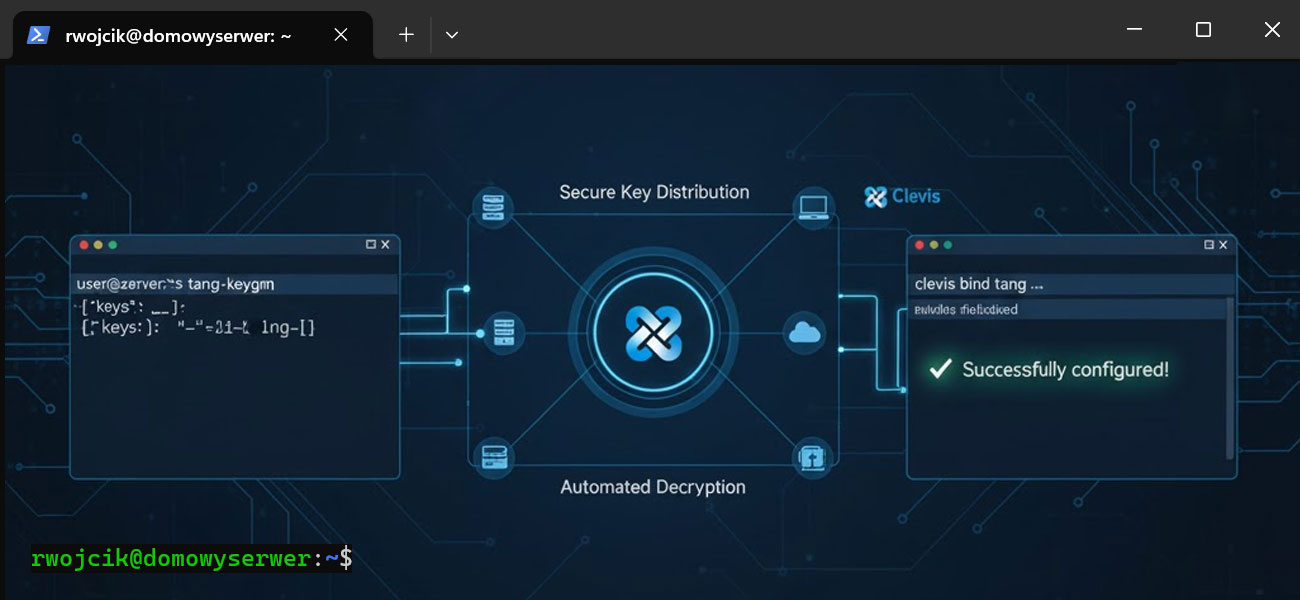
tym artykule pokazano, jak skonfigurować serwer Tang(centrum kluczy) oraz klienta Clevis na systemie Debian.
Rozwiązanie pozwala na automatyczne odszyfrowywanie zaszyfrowanych dysków LUKS w sieci lokalnej.Dzięki temu
serwer domowy może samodzielnie uruchomić się i odszyfrować po zaniku zasilania bez ręcznego wpisywania hasła.
Czego potrzebujemy do automatycznego odszyfrowania danych po restarcie
- Tang — lekki serwer HTTP, który udostępnia informacje potrzebne do odszyfrowania danych powiązanych z Clevis. Tang nie przechowuje prywatnych haseł w jawnej formie — dostarcza zaszyfrowane obiekty JSON używane przez klienta.
- Clevis — klient działający po stronie maszyny z zaszyfrowanym dyskiem LUKS. Clevis potrafi „związać” (bind) klucz LUKS z serwerem Tang tak, że gdy Tang jest dostępny w sieci, Clevis automatycznie pozyska niezbędne dane i odszyfruje dysk przy starcie.
Takie rozwiązanie jest wygodne: serwer domowy, umieszczony w lokalnej sieci, może po przywróceniu zasilania automatycznie wstać i działać bez interakcji użytkownika, pod warunkiem że serwer Tang jest osiągalny w sieci. Jeśli nie, dyski pozostają zaszyfrowane. Usługa serwera kluczy tang, z której korzystamy musi być osiągalna jedynie w sieci domowej, jeśli serwer byłby dostępny publicznie, serwer automatycznie odszyfrowałby dane również po fizycznej kradzieży.
1. Konfiguracja serwera kluczy Tang
Na maszynie, która będzie pełnić rolę serwera kluczy (np. stary komputer lub Raspberry Pi 2), wykonaj:
sudo apt update
sudo apt install tang jose -y
Wyjaśnienie
- sudo apt update — aktualizuje listę pakietów z repozytoriów.
- sudo apt install tang jose -y — instaluje Tang (serwer) oraz jose (narzędzie do obsługi JSON Web Encryption/Signing), wymagane przez Tang.
Włącz i uruchom usługę Tang:
sudo systemctl enable tangd.socket
sudo systemctl start tangd.socket
Wyjaśnienie: enable ustawia automatyczne uruchamianie po restarcie;start uruchamia usługę teraz
Możesz sprawdzić status usług:
sudo systemctl status tangd.socket
Wyjaśnienie: status pokazuje stan usługi. Tang nasłuchuje domyślnie na porcie HTTP 80/TCP.
Jeśli używasz zapory sieciowej UFW w DEBIAN, musisz otworzyć port 80 dla usługi:
sudo ufw allow 80/tcp
Najlepiej przypisać serwerowi Tang stały (statyczny) adres IP na poziomie routera, żeby klient zawsze wiedział, gdzie się połączyć (przykład: 192.168.1.201).
Test działania (Przykład dla serwera dostępnego pod adresem 192.168.1.201)
Aby sprawdzić, czy serwer Tang odpowiada i udostępnia metadane, otwórz w przeglądarce:
http://192.168.1.201/adv
lub użyj curl:
curl http://192.168.1.201/adv
Jeżeli zobaczysz w odpowiedzi JSON lub długi ciąg danych, Tang działa poprawnie. Możesz także przetestować w praktyce, gdy zainstalujesz całe rozwiązanie: zrestartuj klienta (serwer domowy) z odłączonym dostępem do klucza lokalnego i sprawdź, czy system bez interakcji użytkownika uruchomi się poprawnie, gdy Tang jest dostępny w sieci.
2. Konfiguracja klienta Clevis na serwerze domowym (Debian z LUKS)
Na serwerze domowym, który ma zaszyfrowany dysk LUKS, zainstaluj wymagane pakiety:
sudo apt update
sudo apt install clevis clevis-luks clevis-initramfs dropbear-initramfs -y
Co robi każdy pakiet:
- clevis — główne narzędzie klienckie do powiązania odszyfrowania z Tang (i innymi modułami),
- clevis-luks— moduł Clevis dla LUKS (obsługa bind/unbind dla partycji LUKS),
- clevis-initramfs — integruje Clevis z initramfs, aby odszyfrowanie mogło nastąpić podczas procesu startu systemu,
- dropbear-initramfs — opcjonalnie: lekki serwer SSH uruchamiany w initramfs, przydatny do zdalnego debugowania procesu boot (np. jeśli automatyczne odszyfrowanie nie zadziała).
Znajdowanie urządzenia LUKS
Aby znaleźć, które urządzenie w serwerze domowym jest zaszyfrowane, użyj:
lsblk -o NAME,LABEL,MOUNTPOINT
Po wykonaniu polecenia zobaczysz strukturę jak poniżej. Szukamy _crypt w nazwie, i odczytujemy urządzenie nadrzędne, a więc w tym przypadku będzie to nvme0n1p3
NAME LABEL MOUNTPOINT
nvme1n1
└─nvme1n1p1 KOPIA /backup
nvme0n1
├─nvme0n1p1 /boot/efi
├─nvme0n1p2 /boot
└─nvme0n1p3
└──nvme0n1p3_crypt
├────domniegow--s1--vg-root /
└────domniegow--s1--vg-swap_1 [SWAP]
W przykładach niżej przyjmujemy, że zaszyfrowana partycja to /dev/nvme1n1p3, a adres serwera Tang to http://192.168.1.201.
DEVICE_PATH="/dev/nvme1n1p3"
TANG_URL="http://192.168.1.201"
Powiązanie LUKS z Tang:
sudo clevis luks bind -d $DEVICE_PATH tang '{"url":"'$TANG_URL'"}'
Co robi ta komenda: dodaje do konfiguracji LUKS nowy „slot”/metadane używające Tang jako zaufanego źródła. Gdy Tang jest osiągalny, Clevis automatycznie pozyska potrzebne dane i odszyfruje partycję podczas startu.
Aktualizacja initramfs
Po powiązaniu musisz zaktualizować initramfs, aby zmiany zostały użyte przy następnym uruchomieniu:
sudo update-initramfs -u -k all
Komenda ta przebudowuje obrazy initramfs dla zainstalowanych jąder (kernel), uwzględniając moduły Clevis, dzięki czemu odszyfrowanie w fazie early-boot będzie działać.
6. Uwagi bezpieczeństwa i dobre praktyki
- Utrzymuj serwer Tang w zaufanej, domowej sieci — poza siecią domową Clevis nie powinien móc automatycznie odszyfrować dysku bez dodatkowych zabezpieczeń.
- Przypisz serwerowi Tang stały adres IP (rezerwacja w DHCP na routerze) albo użyj nazw DNS w sieci lokalnej. Przy lokalnej sieci domowej i stałym adresie IP serwera Tang konfiguracja jest stabilna i przewidywalna.
- Rozważ zabezpieczenia dostępu do serwera Tang (monitoring, aktualizacje, ograniczenie dostępu sieciowego) — choć Tang udostępnia tylko metadane, warto dbać o serwer kluczy.
- Jeśli planujesz zdalny dostęp do procesu boot (np. przez dropbear-initramfs), zabezpiecz kluczami SSH i ogranicz dostęp.
- Serwer TANG jest bardzo lekki i nie potrzebuje wydajnego sprzętu (nie wymaga dużej mocy obliczeniowe). Stary używany model Raspberry Pi 2 w zupełności wystarczy (używane RPI kosztuje poniżej 100 zł). Instrukcja instalacji serwera TANG powyżej została przetestowana również na oficjalnym systemie Raspberry Pi OS (wcześniej nazywany Raspbian) - to również Debian. Sam korzystam z tego rozwiązania.
Kategoria: Instalacja | Autor: Rafał Wójcik
Utworzono: 2025-10-22 15:02 | Ostatnia edycja: 2025-11-15 04:21
Pytania & Komentarze
Brak komentarzy. Bądź pierwszy!